
Deepfake เสียงและวิดีโอผู้บริหาร: ภัยหลอกโอนเงินที่โตเร็วที่สุดในปี 2026
มิจฉาชีพใช้ AI ปลอมเสียงและใบหน้าผู้บริหารเพื่อสั่งโอนเงินผ่านวิดีโอคอล องค์กรต้องเปลี่ยนขั้นตอนอนุมัติ ไม่ใช่แค่ฝึกให้พนักงานจับผิด
Cybershield Corporation ให้บริการ Security Solution ครบวงจร ตั้งแต่ประเมินความเสี่ยง ป้องกัน ตรวจจับ จนถึงตอบสนองเหตุการณ์ ด้วยศูนย์ SOC ที่เฝ้าระวังระบบ IT, Cloud และ OT ของคุณตลอด 24 ชั่วโมง
เลือกใช้เฉพาะส่วนที่ต้องการ หรือให้เราดูแลทั้งหมดแบบ Managed Service
 SOC-01
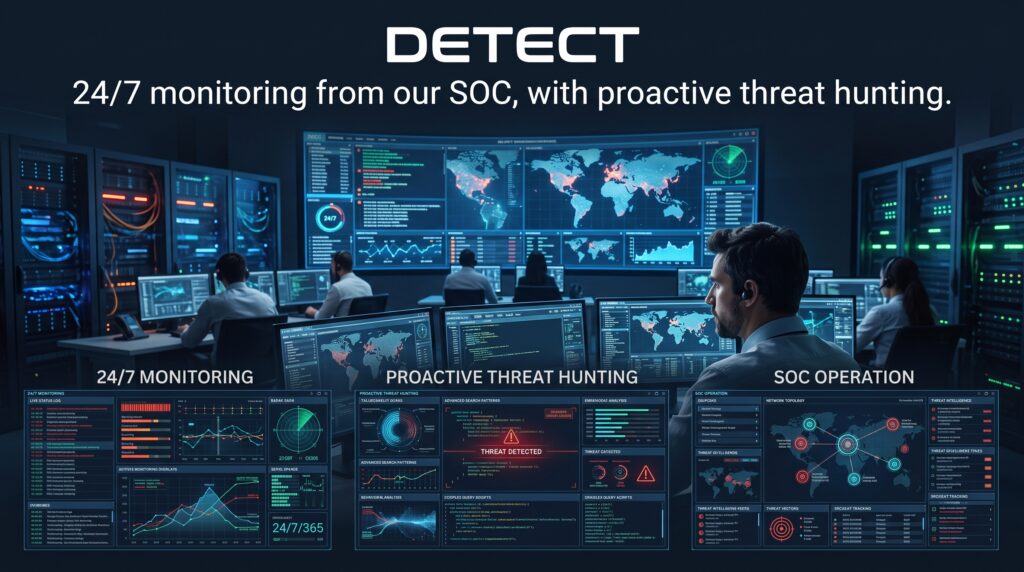
ศูนย์ปฏิบัติการความปลอดภัยเฝ้าระวังระบบของคุณตลอด 24 ชั่วโมง วิเคราะห์ Log ด้วย SIEM และตอบสนองภัยคุกคามแทนทีมของคุณทันที
ดูรายละเอียด → PT-02
ทดสอบเจาะระบบโดยผู้เชี่ยวชาญที่ได้รับการรับรอง ครอบคลุม Web, Mobile, API, Network และ Wireless เพื่อหาช่องโหว่ก่อนผู้ไม่หวังดี
ดูรายละเอียด → VA-03
สแกนหาช่องโหว่อย่างต่อเนื่องทั้งภายในและภายนอกองค์กร ค้นหาทรัพย์สินที่หลุดจากการดูแล และติดตามการแก้ไขจนปิดครบ
ดูรายละเอียด → NET-04
ออกแบบ ติดตั้ง และดูแล Firewall, IPS, Network Segmentation และ Secure SD-WAN จากผู้ผลิตชั้นนำ ให้เครือข่ายปลอดภัยและเสถียร
ดูรายละเอียด →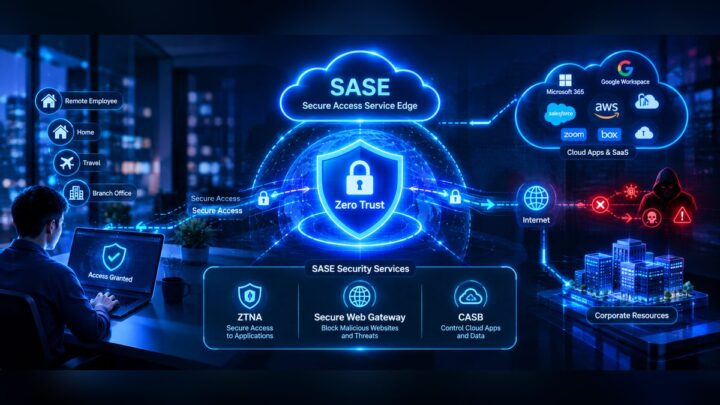 ZT-05
เปลี่ยนจาก VPN แบบเดิมสู่การเข้าถึงแบบ Zero Trust ด้วย ZTNA, Secure Web Gateway และ CASB ให้พนักงานทำงานจากที่ไหนก็ปลอดภัย
ดูรายละเอียด →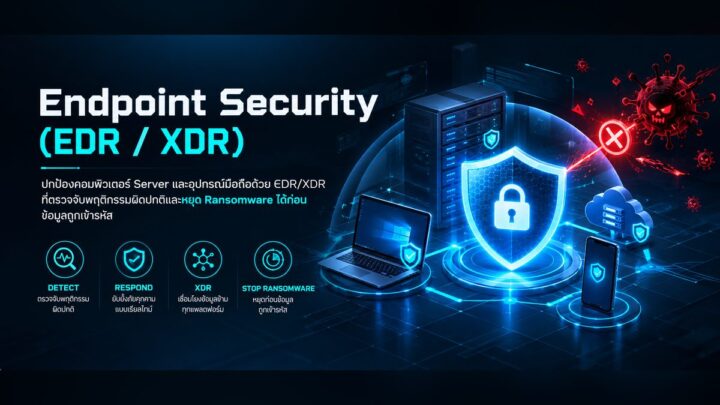 EP-06
ปกป้องคอมพิวเตอร์ Server และอุปกรณ์มือถือด้วย EDR/XDR ที่ตรวจจับพฤติกรรมผิดปกติและหยุด Ransomware ได้ก่อนข้อมูลถูกเข้ารหัส
ดูรายละเอียด →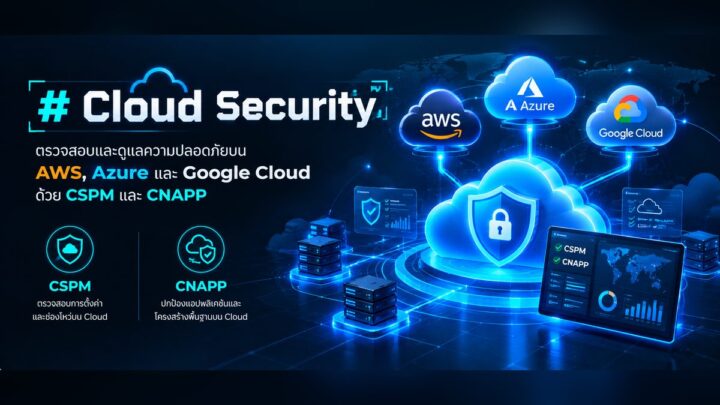 CLD-07
ตรวจสอบและดูแลความปลอดภัยบน AWS, Azure และ Google Cloud ด้วย CSPM และ CNAPP ค้นหาการตั้งค่าผิดพลาดก่อนกลายเป็นข้อมูลรั่ว
ดูรายละเอียด → IAM-08
ควบคุมว่าใครเข้าถึงอะไรได้บ้าง ด้วย Single Sign-On, MFA และ Privileged Access Management ป้องกันบัญชีสิทธิ์สูงถูกยึด
ดูรายละเอียด → DAT-09
จำแนก เข้ารหัส และป้องกันข้อมูลสำคัญไม่ให้รั่วไหล พร้อมระบบสำรองข้อมูลแบบ Immutable ที่ Ransomware แก้ไขไม่ได้
ดูรายละเอียด → MWS-10
กรอง Phishing, Malware และ Business Email Compromise ก่อนถึงกล่องจดหมาย พร้อมป้องกันเว็บไซต์ด้วย WAF และ Anti-DDoS
ดูรายละเอียด → APP-11
ฝังความปลอดภัยเข้าไปในกระบวนการพัฒนาซอฟต์แวร์ ด้วย SAST, DAST, SCA และ Secure Code Review ตั้งแต่ขั้นตอนเขียนโค้ด
ดูรายละเอียด → IR-12
ทีมตอบสนองเหตุการณ์พร้อมเข้าช่วยเมื่อถูกโจมตี จำกัดความเสียหาย สืบหาต้นเหตุ เก็บหลักฐานทางดิจิทัล และกู้ระบบกลับมาใช้งาน
ดูรายละเอียด → GRC-13
ที่ปรึกษาด้านธรรมาภิบาล ความเสี่ยง และการปฏิบัติตามกฎหมาย ทั้ง PDPA, ISO 27001, NIST CSF, PCI DSS และ พ.ร.บ.ไซเบอร์
ดูรายละเอียด → SAT-14
อบรมพนักงานให้รู้ทันภัยไซเบอร์ พร้อมจำลองการส่ง Phishing เพื่อวัดผลและลดความเสี่ยงจากความผิดพลาดของคน
ดูรายละเอียด → OT-15
ปกป้องระบบควบคุมอุตสาหกรรม SCADA, PLC และอุปกรณ์ IoT ในโรงงาน โรงไฟฟ้า และอาคาร โดยไม่กระทบสายการผลิต
ดูรายละเอียด → PHY-16
ระบบกล้องวงจรปิด IP, ระบบควบคุมการเข้าออก และ Video Analytics ที่ติดตั้งบนเครือข่ายที่ปลอดภัย เชื่อมต่อกับ SOC ได้
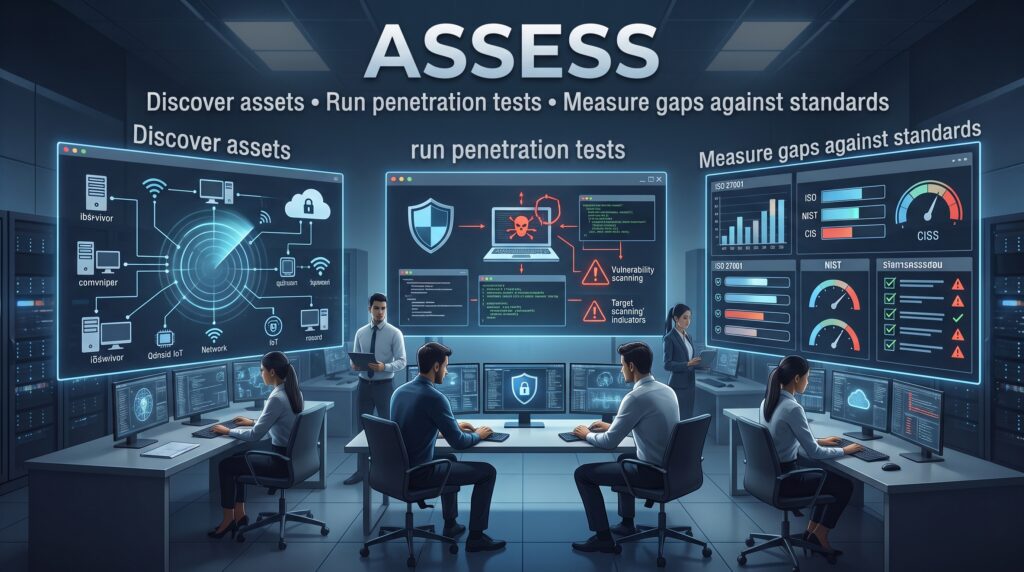
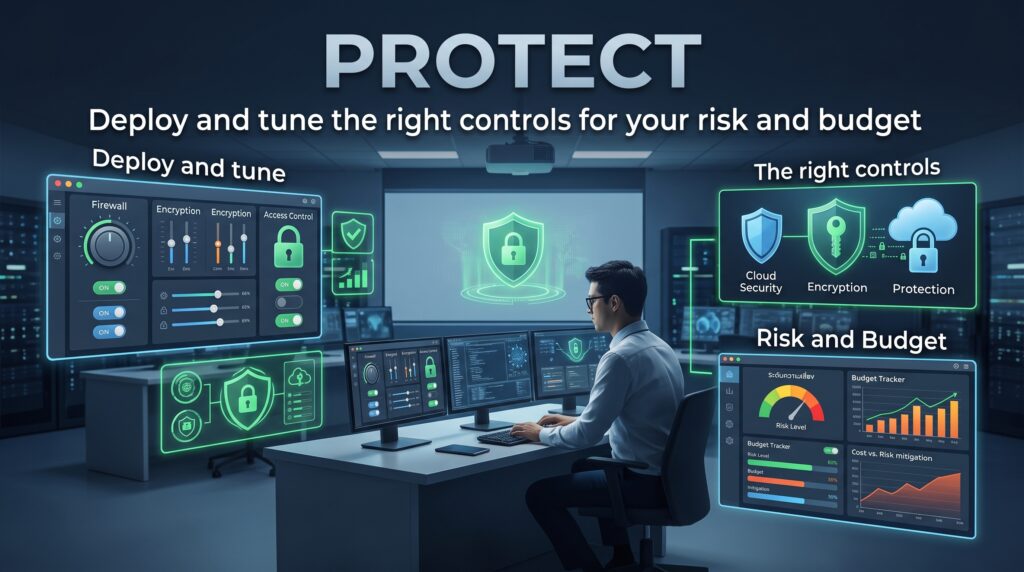
ดูรายละเอียด →ทุกโครงการเริ่มจากการเข้าใจความเสี่ยงจริงของธุรกิจ แล้ววนปรับปรุงต่อเนื่อง
มิจฉาชีพใช้ AI ปลอมเสียงและใบหน้าผู้บริหารเพื่อสั่งโอนเงินผ่านวิดีโอคอล องค์กรต้องเปลี่ยนขั้นตอนอนุมัติ ไม่ใช่แค่ฝึกให้พนักงานจับผิด
กลุ่ม Ransomware หันมาขโมยข้อมูลแล้วขู่เปิดเผยหรือแจ้งหน่วยงานกำกับ โดยไม่จำเป็นต้องเข้ารหัสไฟล์ โรงพยาบาลและธุรกิจขนาดกลางยังเป็นเป้าหลัก
ช่องโหว่ในอุปกรณ์ Edge อย่าง Firewall, VPN gateway และ Load balancer ถูกโจมตีภายในไม่กี่วันหลังประกาศ องค์กรต้องแพตช์เร็วขึ้นและเฝ้าระวังตัวอุปกรณ์เอง
เรากำลังมองหา SOC Analyst, Pentester และ Cloud Security Engineer
ดูตำแหน่งที่เปิดรับ →สายด่วนตอบสนองเหตุการณ์ตลอด 24 ชั่วโมง ·
ส่งถึงทีมงานผ่าน LINE Official Account · การส่งข้อความถือว่ายินยอมตามนโยบายความเป็นส่วนตัว · แอด LINE @cybershield