
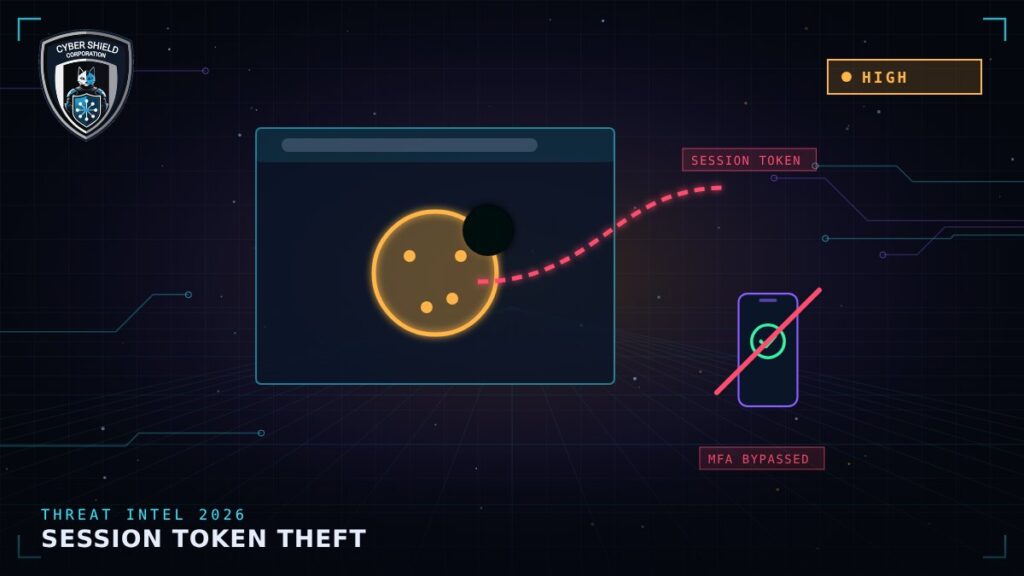
ผู้โจมตีไม่จำเป็นต้องรู้รหัสผ่านอีกต่อไป หากขโมย Session cookie ที่ได้หลังผู้ใช้ล็อกอินและผ่าน MFA แล้ว ก็สามารถเข้าใช้อีเมล ระบบไฟล์ และ SaaS ในนามผู้ใช้ได้ทันที
วิธีป้องกัน
- ใช้ MFA ที่ต้านทาน Phishing เช่น Passkey หรือ FIDO2 security key
- ตั้ง Conditional access ผูก Session กับอุปกรณ์ที่องค์กรดูแล
- ลดอายุ Session และเพิกถอนเมื่อพบพฤติกรรมผิดปกติ
- ติดตั้ง EDR เพื่อตรวจจับ Infostealer บนเครื่องผู้ใช้
บทวิเคราะห์แนวโน้มโดยทีม Threat Intelligence ของ Cybershield