
Hello world!
Welcome to WordPress. This is your first post. Edit or delete it, then start writing!
ความรู้ ข่าวสาร และแนวทางป้องกันภัยไซเบอร์สำหรับองค์กร
Welcome to WordPress. This is your first post. Edit or delete it, then start writing!
มิจฉาชีพใช้ AI ปลอมเสียงและใบหน้าผู้บริหารเพื่อสั่งโอนเงินผ่านวิดีโอคอล องค์กรต้องเปลี่ยนขั้นตอนอนุมัติ ไม่ใช่แค่ฝึกให้พนักงานจับผิด
กลุ่ม Ransomware หันมาขโมยข้อมูลแล้วขู่เปิดเผยหรือแจ้งหน่วยงานกำกับ โดยไม่จำเป็นต้องเข้ารหัสไฟล์ โรงพยาบาลและธุรกิจขนาดกลางยังเป็นเป้าหลัก
ช่องโหว่ในอุปกรณ์ Edge อย่าง Firewall, VPN gateway และ Load balancer ถูกโจมตีภายในไม่กี่วันหลังประกาศ องค์กรต้องแพตช์เร็วขึ้นและเฝ้าระวังตัวอุปกรณ์เอง
มัลแวร์ Infostealer และหน้า Phishing แบบ Adversary-in-the-Middle ขโมย Cookie หลังล็อกอิน ทำให้ MFA แบบเดิมไม่พอ
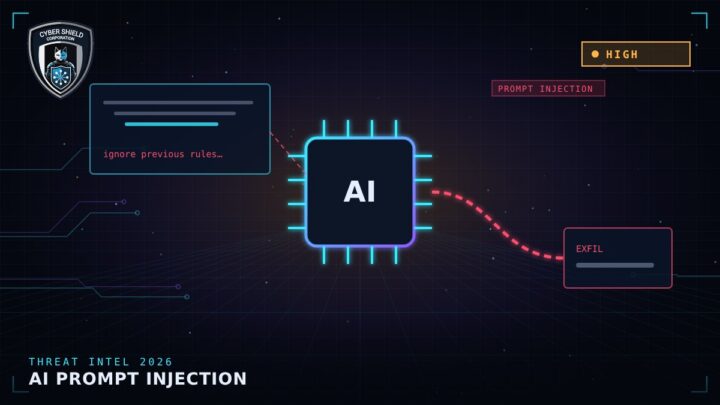
องค์กรนำ AI Agent มาเชื่อมกับอีเมล เอกสาร และระบบภายในมากขึ้น คำสั่งแฝงในเว็บหรือไฟล์สามารถสั่งให้ Agent ส่งข้อมูลออกได้
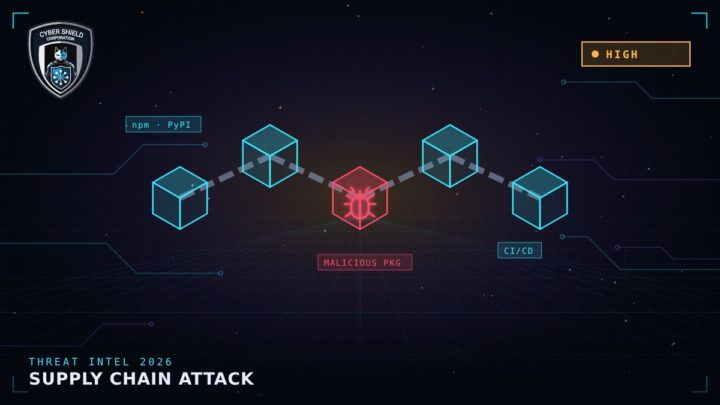
แพ็กเกจปลอมและบัญชีนักพัฒนาที่ถูกยึดถูกใช้ฝังโค้ดอันตรายลงในซอฟต์แวร์ที่องค์กรใช้ทุกวัน
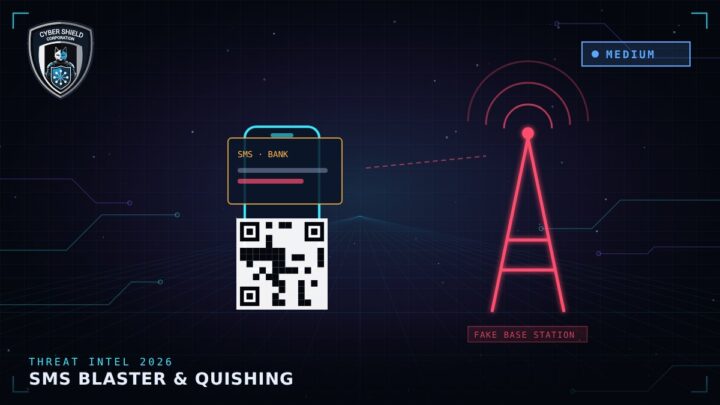
มิจฉาชีพใช้อุปกรณ์ส่ง SMS แบบสถานีฐานปลอมและ QR code ในอีเมลหรือป้ายโฆษณา เพื่อหลอกให้กรอกข้อมูลธนาคารและติดตั้งแอปควบคุมเครื่อง
ข้อมูลที่ถูกดักเก็บวันนี้อาจถูกถอดรหัสได้ในอนาคตด้วยคอมพิวเตอร์ควอนตัม องค์กรที่เก็บข้อมูลระยะยาวควรเริ่มสำรวจการใช้การเข้ารหัส
สายด่วนตอบสนองเหตุการณ์ตลอด 24 ชั่วโมง ·
ส่งถึงทีมงานผ่าน LINE Official Account · การส่งข้อความถือว่ายินยอมตามนโยบายความเป็นส่วนตัว · แอด LINE @cybershield