SOC ONLINE · จันทร์–เสาร์ 09:00–18:00 · SOC Open 24/7 สายด่วนเหตุฉุกเฉิน 24/7
Threat Intelligence 2026

ข่าวภัยคุกคามไซเบอร์

ติดตามภัยคุกคามไซเบอร์ที่องค์กรไทยต้องเฝ้าระวัง พร้อมแนวทางป้องกันจากทีม Threat Intelligence

ฟีดข่าวภัยคุกคามล่าสุด

อัปเดตภัยคุกคามล่าสุด

ข่าวล่าสุด วิกฤต

Deepfake เสียงและวิดีโอผู้บริหาร: ภัยหลอกโอนเงินที่โตเร็วที่สุดในปี 2026

มิจฉาชีพใช้ AI ปลอมเสียงและใบหน้าผู้บริหารเพื่อสั่งโอนเงินผ่านวิดีโอคอล องค์กรต้องเปลี่ยนขั้นตอนอนุมัติ ไม่ใช่แค่ฝึกให้พนักงานจับผิด

เครื่องมือสร้างเสียงและวิดีโอด้วย AI ใช้งานง่ายและราคาถูกลงมาก ทำให้การหลอกแบบ Business Email Compromise พัฒนาเป็นการโทรหรือวิดีโอคอลด้วยเสียงและหน้าตาของผู้บริหารจริง โดยใช้คลิปที่เผยแพร่สาธารณะเพียงไม่กี่นาทีเป็นต้นแบบ

รูปแบบที่พบบ่อย

  • โทรหาฝ่ายการเงินด้วยเสียง CEO สั่งโอนเงินด่วน “เพื่อปิดดีลลับ”
  • นัดวิดีโอคอลหลายคนที่ผู้เข้าร่วมทุกคนเป็นภาพปลอม
  • ปลอมเป็นฝ่าย IT ขอให้พนักงานอ่านรหัส OTP หรืออนุมัติ MFA

วิธีป้องกัน

  • กำหนดให้การโอนเงินหรือเปลี่ยนบัญชีผู้รับต้องยืนยันผ่านช่องทางที่สอง ที่โทรกลับไปยังเบอร์ที่บันทึกไว้ในระบบ
  • ตั้งรหัสยืนยันภายใน (Code word) สำหรับคำสั่งที่ผิดปกติ
  • จำกัดวงเงินที่อนุมัติได้โดยคนเดียว
  • อบรมฝ่ายการเงินและเลขาผู้บริหารด้วยสถานการณ์จำลองที่ใช้ Deepfake จริง

บทวิเคราะห์แนวโน้มโดยทีม Threat Intelligence ของ Cybershield
  • รายงานทั้งหมด 2026 8
  • วิกฤต 3
  • สูง 3
  • ปานกลาง 2

ข่าวก่อนหน้า

Ransomware ปี 2026: ไม่เข้ารหัสก็เรียกค่าไถ่ได้ด้วยการขู่เปิดเผยข้อมูล
วิกฤต

Ransomware ปี 2026: ไม่เข้ารหัสก็เรียกค่าไถ่ได้ด้วยการขู่เปิดเผยข้อมูล

กลุ่ม Ransomware หันมาขโมยข้อมูลแล้วขู่เปิดเผยหรือแจ้งหน่วยงานกำกับ โดยไม่จำเป็นต้องเข้ารหัสไฟล์ โรงพยาบาลและธุรกิจขนาดกลางยังเป็นเป้าหลัก

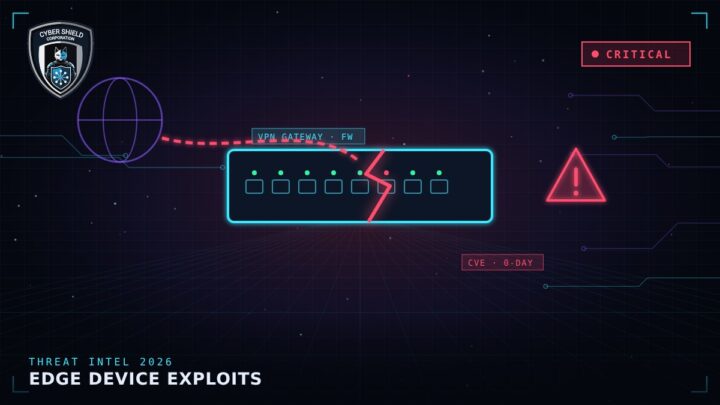
Firewall และ VPN กลายเป็นประตูหน้าของผู้โจมตี
วิกฤต

Firewall และ VPN กลายเป็นประตูหน้าของผู้โจมตี

ช่องโหว่ในอุปกรณ์ Edge อย่าง Firewall, VPN gateway และ Load balancer ถูกโจมตีภายในไม่กี่วันหลังประกาศ องค์กรต้องแพตช์เร็วขึ้นและเฝ้าระวังตัวอุปกรณ์เอง

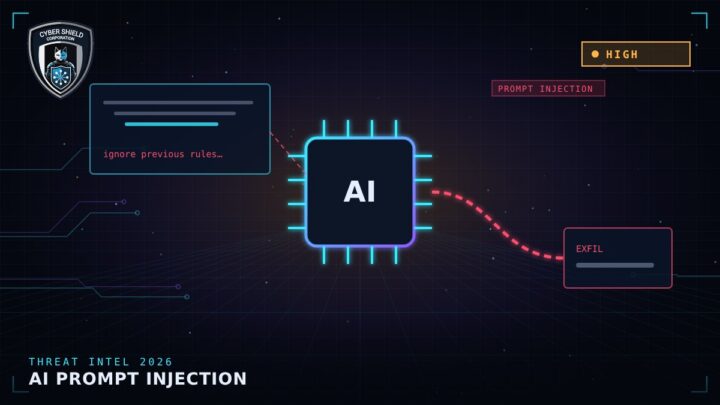
Prompt injection: เมื่อ AI Agent ขององค์กรถูกหลอกให้ทำงานแทนแฮกเกอร์
สูง

Prompt injection: เมื่อ AI Agent ขององค์กรถูกหลอกให้ทำงานแทนแฮกเกอร์

องค์กรนำ AI Agent มาเชื่อมกับอีเมล เอกสาร และระบบภายในมากขึ้น คำสั่งแฝงในเว็บหรือไฟล์สามารถสั่งให้ Agent ส่งข้อมูลออกได้

SMS ปลอมจากสถานีฐานเถื่อนและ QR Phishing ระบาดในไทย
ปานกลาง

SMS ปลอมจากสถานีฐานเถื่อนและ QR Phishing ระบาดในไทย

มิจฉาชีพใช้อุปกรณ์ส่ง SMS แบบสถานีฐานปลอมและ QR code ในอีเมลหรือป้ายโฆษณา เพื่อหลอกให้กรอกข้อมูลธนาคารและติดตั้งแอปควบคุมเครื่อง

Harvest now, decrypt later: ถึงเวลาเตรียมย้ายสู่ Post-Quantum Cryptography
ปานกลาง

Harvest now, decrypt later: ถึงเวลาเตรียมย้ายสู่ Post-Quantum Cryptography

ข้อมูลที่ถูกดักเก็บวันนี้อาจถูกถอดรหัสได้ในอนาคตด้วยคอมพิวเตอร์ควอนตัม องค์กรที่เก็บข้อมูลระยะยาวควรเริ่มสำรวจการใช้การเข้ารหัส

สงสัยว่าระบบถูกโจมตีอยู่หรือไม่? ติดต่อทีมตอบสนองเหตุการณ์ได้ทันที

สายด่วนตอบสนองเหตุการณ์ตลอด 24 ชั่วโมง ·

แจ้งเหตุ / ปรึกษาผู้เชี่ยวชาญ