
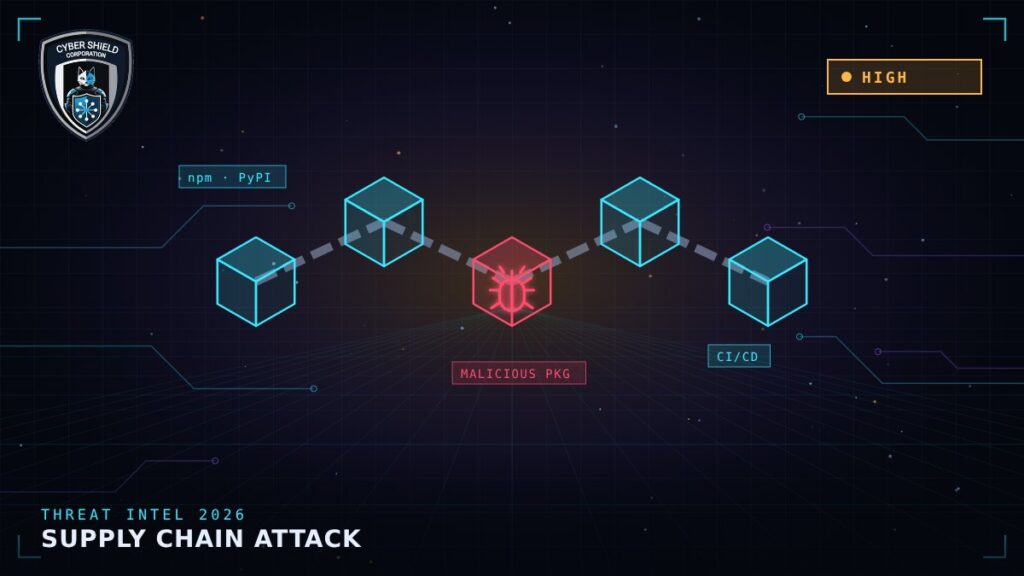
ผู้โจมตีอัปโหลดแพ็กเกจที่ชื่อคล้ายของจริง หรือยึดบัญชีผู้ดูแลแพ็กเกจยอดนิยม แล้วแทรกโค้ดขโมย Token และ Secret จากเครื่องนักพัฒนาและระบบ CI/CD
วิธีป้องกัน
- ล็อกเวอร์ชันแพ็กเกจและตรวจสอบด้วย Software Composition Analysis
- จัดทำ SBOM สำหรับทุกแอปพลิเคชัน
- ใช้ Token อายุสั้นและสิทธิ์จำกัดใน Pipeline
- สแกน Secret ใน Repository อย่างต่อเนื่อง
บทวิเคราะห์แนวโน้มโดยทีม Threat Intelligence ของ Cybershield