
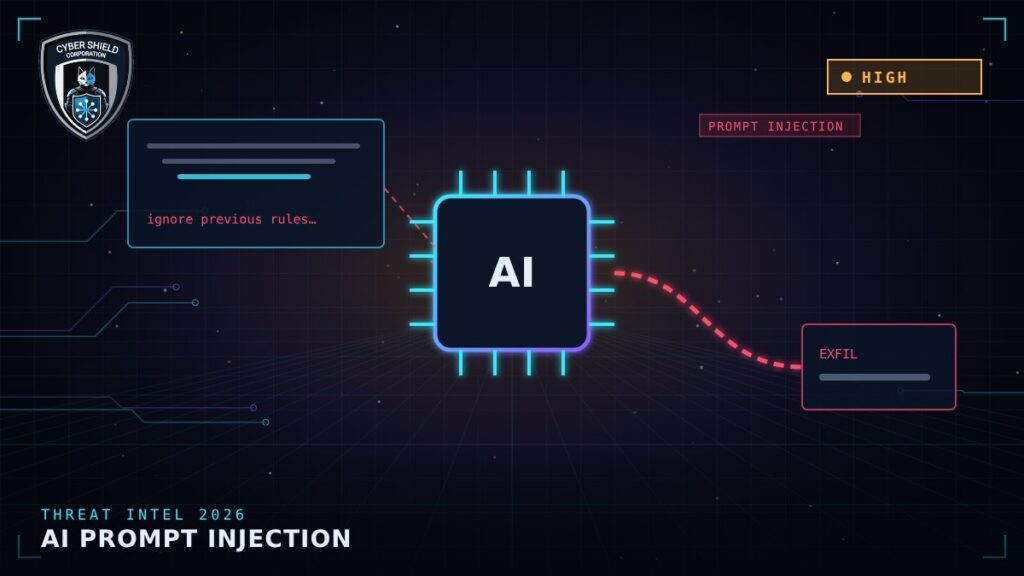
AI Agent ที่อ่านอีเมล ค้นเอกสาร หรือเรียก API ได้เอง เปิดช่องโจมตีใหม่ ผู้โจมตีซ่อนคำสั่งไว้ในหน้าเว็บ ไฟล์แนบ หรือข้อความ เมื่อ Agent อ่านเนื้อหานั้น อาจทำตามคำสั่งแฝง เช่น ส่งต่อข้อมูลลับหรือเปลี่ยนการตั้งค่า
วิธีป้องกัน
- ให้สิทธิ์ Agent เท่าที่จำเป็น และแยกบัญชีบริการของ Agent ออกจากบัญชีผู้ใช้
- ต้องมีคนอนุมัติก่อน Agent ส่งข้อมูลออกนอกองค์กรหรือทำรายการทางการเงิน
- บันทึก Log ทุกการเรียกใช้เครื่องมือของ Agent และส่งเข้าศูนย์ SOC
- ทดสอบเจาะระบบ AI (AI Red Teaming) ก่อนเปิดใช้งานจริง
บทวิเคราะห์แนวโน้มโดยทีม Threat Intelligence ของ Cybershield