
SOC ONLINE · จันทร์–เสาร์ 09:00–18:00 · SOC Open 24/7 สายด่วนเหตุฉุกเฉิน 24/7
9 กรกฎาคม 2026 · ระดับ สูง

ขโมย Session token ข้าม MFA: บัญชี Cloud ถูกยึดโดยไม่ต้องรู้รหัสผ่าน

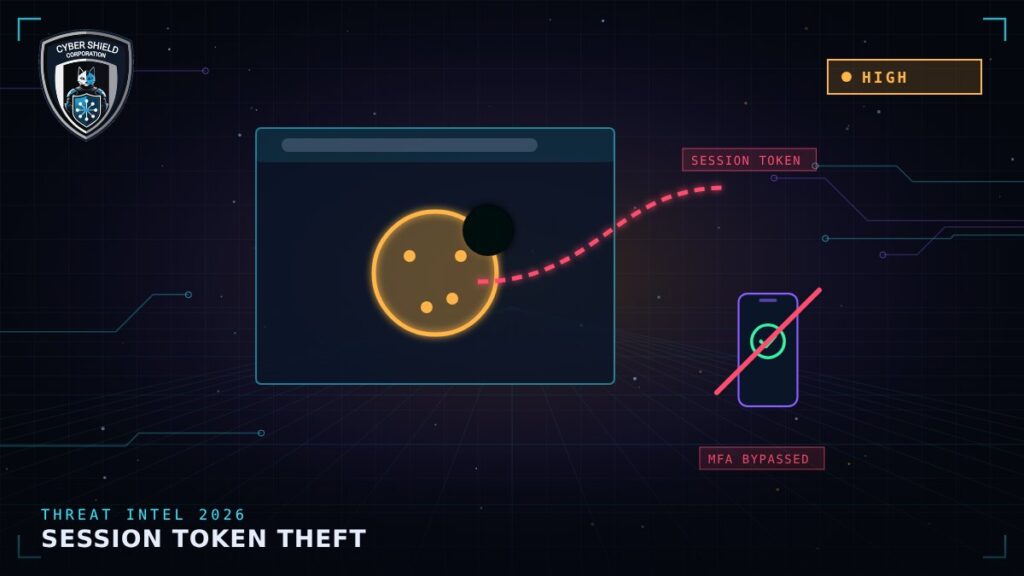
มัลแวร์ Infostealer และหน้า Phishing แบบ Adversary-in-the-Middle ขโมย Cookie หลังล็อกอิน ทำให้ MFA แบบเดิมไม่พอ

ขโมย Session token ข้าม MFA: บัญชี Cloud ถูกยึดโดยไม่ต้องรู้รหัสผ่าน

ผู้โจมตีไม่จำเป็นต้องรู้รหัสผ่านอีกต่อไป หากขโมย Session cookie ที่ได้หลังผู้ใช้ล็อกอินและผ่าน MFA แล้ว ก็สามารถเข้าใช้อีเมล ระบบไฟล์ และ SaaS ในนามผู้ใช้ได้ทันที

วิธีป้องกัน

  • ใช้ MFA ที่ต้านทาน Phishing เช่น Passkey หรือ FIDO2 security key
  • ตั้ง Conditional access ผูก Session กับอุปกรณ์ที่องค์กรดูแล
  • ลดอายุ Session และเพิกถอนเมื่อพบพฤติกรรมผิดปกติ
  • ติดตั้ง EDR เพื่อตรวจจับ Infostealer บนเครื่องผู้ใช้

บทวิเคราะห์แนวโน้มโดยทีม Threat Intelligence ของ Cybershield

กังวลว่าองค์กรของคุณจะได้รับผลกระทบ? ทีมผู้เชี่ยวชาญช่วยประเมินความเสี่ยงได้ฟรี ติดต่อเรา →

Leave a Reply

Your email address will not be published. Required fields are marked *

สงสัยว่าระบบถูกโจมตีอยู่หรือไม่? ติดต่อทีมตอบสนองเหตุการณ์ได้ทันที

สายด่วนตอบสนองเหตุการณ์ตลอด 24 ชั่วโมง ·

แจ้งเหตุ / ปรึกษาผู้เชี่ยวชาญ