
SOC ONLINE · จันทร์–เสาร์ 09:00–18:00 · SOC Open 24/7 สายด่วนเหตุฉุกเฉิน 24/7
16 กันยายน 2026 · ระดับ วิกฤต

Ransomware ปี 2026: ไม่เข้ารหัสก็เรียกค่าไถ่ได้ด้วยการขู่เปิดเผยข้อมูล

กลุ่ม Ransomware หันมาขโมยข้อมูลแล้วขู่เปิดเผยหรือแจ้งหน่วยงานกำกับ โดยไม่จำเป็นต้องเข้ารหัสไฟล์ โรงพยาบาลและธุรกิจขนาดกลางยังเป็นเป้าหลัก

Ransomware ปี 2026: ไม่เข้ารหัสก็เรียกค่าไถ่ได้ด้วยการขู่เปิดเผยข้อมูล

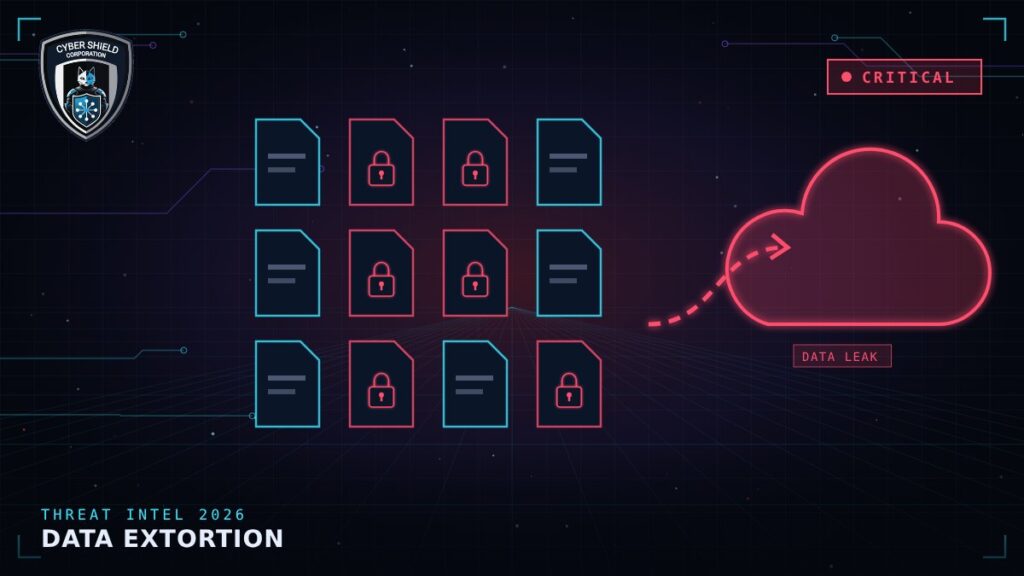
แนวโน้มที่ชัดเจนของปีนี้คือ Data extortion: ผู้โจมตีคัดลอกข้อมูลออกไปเงียบ ๆ แล้วติดต่อขอเงินโดยขู่จะเผยแพร่ ขายต่อ หรือแจ้งหน่วยงานกำกับดูแลว่าองค์กรละเมิดกฎหมายคุ้มครองข้อมูล การมี Backup จึงไม่พอสำหรับรับมืออีกต่อไป

ช่องทางเข้าที่พบบ่อย

  • บัญชี VPN หรือ Remote Desktop ที่ไม่มี MFA
  • ช่องโหว่ในอุปกรณ์ที่เปิดสู่อินเทอร์เน็ตซึ่งยังไม่ได้แพตช์
  • รหัสผ่านที่หลุดจากมัลแวร์ขโมยข้อมูล (Infostealer)

วิธีป้องกัน

  • บังคับ MFA ทุกช่องทางเข้าระยะไกล
  • เฝ้าระวังการส่งข้อมูลออกปริมาณมากผิดปกติ (Data exfiltration) ผ่าน SOC
  • เข้ารหัสและแบ่งสิทธิ์ข้อมูลส่วนบุคคล
  • เตรียมแผนแจ้งเหตุ สคส. ภายใน 72 ชั่วโมงไว้ล่วงหน้า

บทวิเคราะห์แนวโน้มโดยทีม Threat Intelligence ของ Cybershield

กังวลว่าองค์กรของคุณจะได้รับผลกระทบ? ทีมผู้เชี่ยวชาญช่วยประเมินความเสี่ยงได้ฟรี ติดต่อเรา →

Leave a Reply

Your email address will not be published. Required fields are marked *

สงสัยว่าระบบถูกโจมตีอยู่หรือไม่? ติดต่อทีมตอบสนองเหตุการณ์ได้ทันที

สายด่วนตอบสนองเหตุการณ์ตลอด 24 ชั่วโมง ·

แจ้งเหตุ / ปรึกษาผู้เชี่ยวชาญ