
จำลองการโจมตีจริงตามแนวทาง OWASP และ PTES โดยทีม Pentester ที่มีใบรับรอง OSCP, OSWE และ CREST พร้อมรายงานที่จัดลำดับความเสี่ยงและวิธีแก้ไขที่ทีมพัฒนานำไปใช้ได้ทันที
รูปแบบการทดสอบ
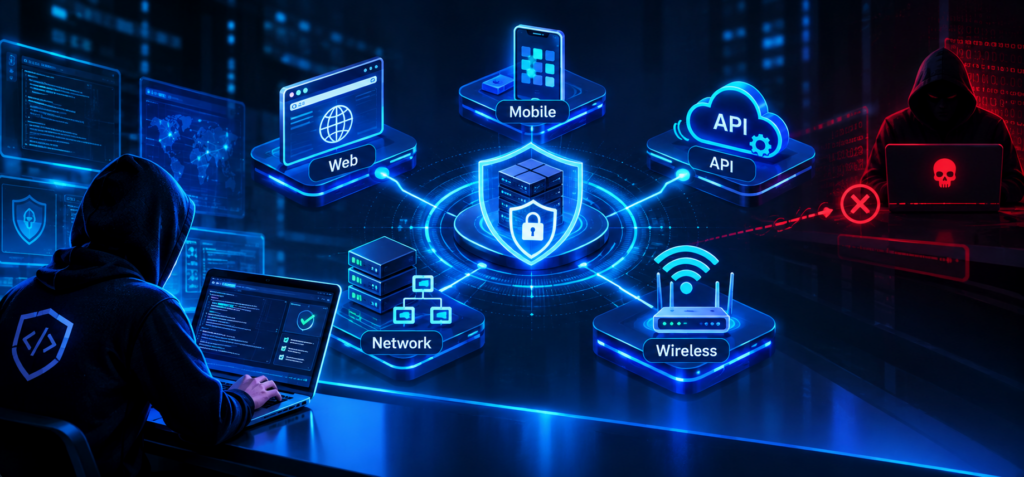
- Web Application และ API (OWASP Top 10, API Top 10)
- Mobile Application iOS / Android (OWASP MASVS)
- External / Internal Network และ Active Directory
- Wireless และ Social Engineering
- Red Team Exercise แบบหลายสัปดาห์
ทุกโครงการรวมการทดสอบซ้ำ (Retest) หลังแก้ไขโดยไม่มีค่าใช้จ่ายเพิ่ม